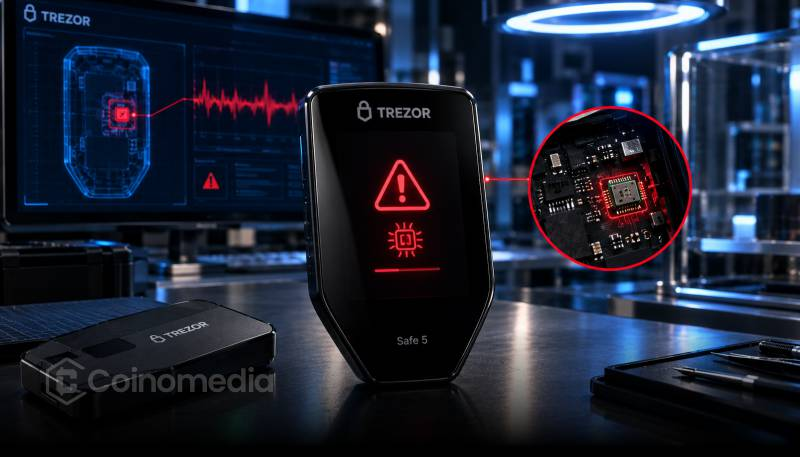

트레저는 지난 3월 이후 이전 공인 판매업체인 크립토빌리스(CryptoBilis)를 통해 하드웨어 지갑을 구매한 고객들에게 자금을 다른 곳으로 옮길 것을 촉구했습니다. 이는 Safe 5 기기에서 악성코드가 발견됐다는 보고에 따른 것입니다. 트레저는 금요일, 인도네시아의 한 고객이 지난 8월 토코피디아에서 구매한 트레저 세이프 5에서 승인되지 않은 회로 기판이 발견되었다고 신고했다고
밝혔습니다 . 신고 내용에 따르면, 이 악성 프로그램은 지갑 복구 문구 등 기기 화면에 표시되는 정보를 캡처하여 이동통신망을 통해 전송할 수 있는 것으로 추정됩니다.
트레저 측은 해당 기기를 아직 조사하지 않았으며, 이와 관련된 손실 보고도 받지 않았다고 밝혔습니다.
트레저의 최고영업책임자 대니 샌더스는 코인텔레그래프와의 인터뷰에서 “아직 해당 기기를 연구실에서 확보하지는 못했지만, 이 보고서를 신뢰할 만하다고 판단하고 있습니다. 확인이 될 때까지 기다렸다가 누군가 투자금을 잃는 것을 알기보다는 지금 사람들에게 경고하는 것이 낫다고 생각합니다.”라고 말했습니다.
트레저 대변인은 해당 리셀러를 통한 매출이 “매우 적다”고 밝혔지만 구체적인 수치는 공개하지 않았다.
대변인은 트레저가 문제의 변조 행위가 발생한 지점을 아직 파악하지 못했으며, 하드웨어 보호 조치를 검토 중이라고 덧붙였습니다. 또한 봉인 및 포장을 포함한 기존 안전 장치만으로는 충분하지 않다는 점을 인정했습니다.
장부 조작 및 Trezor에 대한 이전 경고
이번 경고는 10월 9일
크립토빌리스(CryptoBilis)를 통해 판매된 레저(Ledger) 지갑에서 암호화폐 손실이 발생했다는 보고 에 따른 것입니다 . 레저는 영향을 받은 기기 중 하나에서 무단 하드웨어 임플란트가 발견되었다고 확인했습니다.보안 연구원 조 그랜드는 앞서 코인텔레그래프와의 인터뷰에서
8월에 틱톡과 페이스북의 비인가 판매자를 통해 구매한 트레저 원(Trezor One) 및 모델 T(Model T) 지갑이 변조된 사례가 있다고 트레저 측에 알렸다고 밝혔습니다. 트레저는 당시 변조된 기기에 대한 증거가 없다는 주장은 공인 판매점을 통해 판매된 새 지갑에만 해당된다고 해명했습니다.트레저는
당시 자사의 보안 시스템이 위조 기기와 변조된 펌웨어를 탐지하도록 설계되었다고 밝혔지만, 크립토빌리스가 판매한 레저 지갑에서 발견된 악성 프로그램은 펌웨어를 변경하지 않고 화면을 읽는 방식이었습니다. 도난당한 복구 문구를 이용하면 공격자는 다른 기기에서 지갑을 복원하고 자금을 이체할 수 있습니다.트레저는 10월 13일 리셀러 네트워크를 축소할
계획을 발표했습니다.